This post is also available in:
La sécurité des entreprises traverse aujourd’hui un tournant décisif. DSI et RSSI ont une occasion unique de bâtir une architecture de cybersécurité capable de répondre aux enjeux actuels comme à ceux de demain. Pour y parvenir, ils doivent repenser la résilience de l’entreprise autour de trois dimensions essentielles.
Premièrement, la vitesse et le caractère inédit des menaces provenant de l’IA de pointe. Ces modèles ont déjà automatisé l’ensemble du cycle d’attaque. Les adversaires ne se contentent plus de réduire les fenêtres d’exploitation à presque rien : ils génèrent également, à vitesse machine, de nouvelles menaces extrêmement furtives, capables de contourner les signatures traditionnelles, souvent avant même qu’un correctif ne soit disponible.
Deuxièmement, l’explosion du trafic réseau met les défenses traditionnelles à rude épreuve. Sous l’effet des workloads IA, le trafic entre datacenters devrait presque tripler1 au cours de la prochaine décennie, augmentant considérablement le volume de données que les équipes doivent inspecter et sécuriser.
Enfin, de profondes mutations imposent une véritable « remise à plat cryptographique ». Réduction de la durée de vie des certificats, crises de confiance à l’échelle d’Internet, ordinateurs quantiques capables de casser la cryptographie à clé publique : ces bouleversements conjugués ébranlent les fondements mêmes de toutes les communications numériques.
Face à ces défis, de simples ajustements ne suffisent plus. Nous sommes fiers de présenter aujourd’hui PAN-OS 12.2 Ceres, une version majeure qui marque une avancée décisive pour la sécurité réseau.
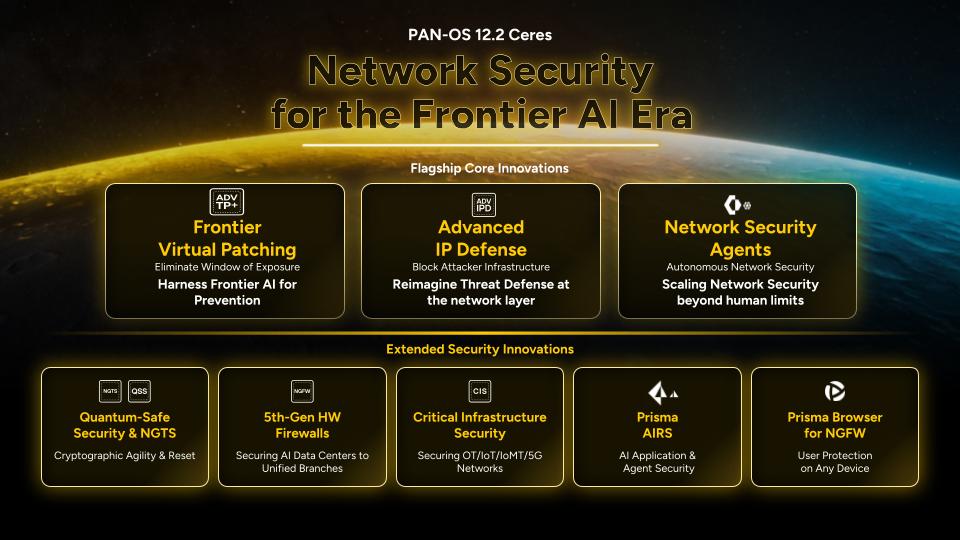
Ceres apporte plus de 55 innovations, dont trois capacités phares conçues pour faire pencher la balance en faveur des défenseurs.
Découvrez Frontier Virtual Patching : une défense préemptive contre les exploits alimentés par l’IA de frontière
Avec Frontier Virtual Patching, Palo Alto Networks donne aujourd’hui aux défenseurs un avantage décisif. En exploitant l’IA de frontière pour découvrir des vulnérabilités inconnues et déployer des protections en quelques heures, nous ramenons la fenêtre d’exposition des 55 jours2 nécessaires en moyenne pour déployer un correctif traditionnel à un niveau proche de zéro. L’enjeu ne consiste pas simplement à appliquer les correctifs plus vite : il s’agit de priver les attaquants de toute possibilité d’action en neutralisant les exploits avant même qu’ils n’atteignent votre réseau.
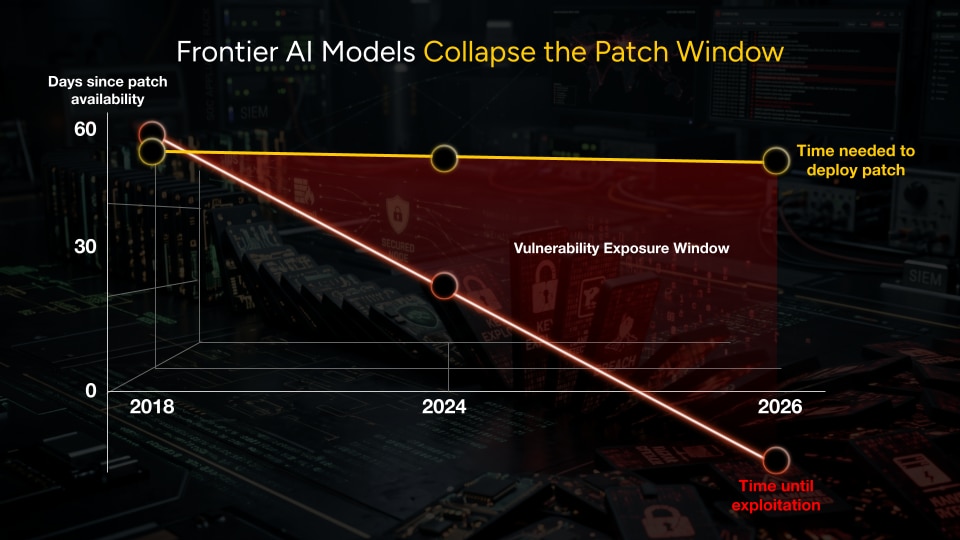
Nous avons conçu cette capacité autour d’un écosystème collaboratif qui démultiplie son efficacité, en nous appuyant sur nos partenariats avec les éditeurs de logiciels d’entreprise et les fournisseurs de technologies OT afin d’accélérer la divulgation des vulnérabilités, leur correction et la protection des clients. C’est notamment le cas de notre collaboration avec Project Lightwell, qui associe notre protection rapide au niveau du réseau à la correction logicielle afin d’aider les organisations à réduire leur exposition aux menaces émergentes. Nous collaborons également avec des organismes spécialisés dans la centralisation des vulnérabilités, des mainteneurs de logiciels et différentes initiatives sectorielles afin d’enrichir en continu un vivier de vulnérabilités protégées en temps réel.
Cette approche s’appuie sur de récents travaux de recherche de l’Unit 42, dans lesquels le système d’IA autonome NOVA a identifié plus de 14 000 vulnérabilités jusque-là inconnues en seulement deux mois. Un constat sans appel : les défenseurs doivent associer la découverte pilotée par l’IA à une protection tout aussi rapide et coordonnée. Nous avons développé un tout nouveau moteur de détection, baptisé « vaulted protection », qui nous permet de déployer ces protections rapides de manière sûre et responsable. Dès qu’un participant identifie une menace, l’ensemble de l’écosystème est instantanément protégé. Chaque découverte individuelle se transforme en protection globale.
Cette approche est particulièrement précieuse pour les technologies opérationnelles (OT), les infrastructures critiques, le secteur de la santé et l’IoT : des environnements où les systèmes ne peuvent pas être mis hors ligne pour appliquer un correctif, où les cycles de correction peuvent s’étendre sur plusieurs mois et où un seul équipement non corrigé peut exposer l’ensemble du réseau. Frontier Virtual Patching comble ce vide de protection au niveau du réseau en bloquant l’exploit sans appliquer de correctif, sans redémarrer le système et sans interrompre les opérations critiques.
Les acteurs de la menace vont exploiter l’IA de frontière pour ramener le cycle d’attaque de plusieurs mois à quelques minutes. Pour suivre ce rythme, les organisations doivent pouvoir compter sur des partenaires de sécurité capables de répondre à la vitesse des machines. Avec Frontier Virtual Patching, Palo Alto Networks va plus loin que les contrôles compensatoires et place la barre plus haut. En découvrant de manière sûre et efficace des vulnérabilités encore non divulguées, puis en déployant des protections bien avant que les correctifs traditionnels ne puissent l’être, Palo Alto Networks fait basculer la défense réseau d’un modèle opérationnel réactif vers un modèle proactif grâce à ses capacités de sécurité en profondeur.
Will Townsend
Analyste en chef, LoneStar Advisory & Research
Et pour les clients qui utilisent déjà nos solutions de sécurité réseau, la mise en route est immédiate. Frontier Virtual Patching est disponible sous forme de mise à niveau logicielle de PAN-OS, avec des mises à jour de contenu automatiques et continues. De nouvelles protections sont ainsi déployées au fil de l’émergence des menaces, sans nouveau matériel ni intervention manuelle.
La sécurité réseau évolue très rapidement. Frontier Virtual Patching s’inscrit dans le vaste ensemble d’innovations que les équipes Palo Alto Networks intègrent à PAN-OS 12.2 Ceres pour vous permettre de rester protégé.
Advanced IP Defense : bloquer l’infrastructure des attaquants avant qu’ils ne passent à l’action
Chez les acteurs de la menace, la dissimulation des attaques et le contournement des contrôles existants est une préoccupation constante. Pour échapper à la détection périmétrique traditionnelle de leur trafic de commande et contrôle, les adversaires recourent de plus en plus à des connexions directes aux adresses IP, qui contournent entièrement l’inspection DNS et URL. Ils exploitent également à des fins malveillantes d’immenses réseaux de proxys et des centaines de milliers d’adresses IP résidentielles pour mener furtivement, à grande échelle, des opérations de scan, des attaques par force brute et des tentatives d’exploitation qui échappent aux défenses traditionnelles – telles que la réputation IP et les listes de blocage.
Pour contrer ces techniques, Palo Alto Networks lance une nouvelle solution préventive, Advanced IP Defense, articulée autour de trois nouvelles capacités robustes :
- Renseignement en temps réel au niveau IP. Nous nous appuyons sur la télémétrie mondiale de plus de 70 000 clients pour suivre et bloquer directement dans le flux l’infrastructure des attaquants, à chaque étape du cycle d’attaque. Nos chercheurs surveillent ces menaces 24 h/24 et 7 j/7, pour que vos équipes n’aient pas à le faire.
- Application du Zero Trust au niveau IP. Nous ne nous contentons pas d’examiner la réputation passée d’une adresse IP : nous vérifions l’intention de la connexion en tant que telle. En nous assurant que chaque connexion réseau correspond à une résolution DNS légitime, nous mettons en place un garde-fou essentiel contre les attaquants qui cherchent à échapper à la détection.
- Contexte enrichi au niveau IP. Nous surveillons en continu chaque connexion selon plus de 40 attributs de sécurité distincts. Vous pouvez ainsi réduire proactivement votre surface d’attaque et bloquer en toute confiance le trafic à haut risque provenant des zones les plus hostiles d’Internet.
L’ère de l’IA de frontière n’est pas une perspective lointaine : elle est déjà là. Les organisations qui réussiront ne seront pas celles qui chercheront simplement à exécuter plus vite d’anciens playbooks réactifs. Elles devront dimensionner leurs défenses à la mesure d’un risque qui évolue désormais à une tout autre vitesse. Face à des menaces qui évoluent à vitesse machine, les opérations menées à l’échelle humaine ne suffisent plus. C’est pourquoi l’IA et l’automatisation s’imposent comme des outils essentiels pour relever ces défis.
Varinder Singh
DSI, NXP Semiconductors
Network Security Agents : des capacités admin décuplées
Lorsque les menaces s’exécutent en quelques minutes, les opérations qui reposent uniquement sur l’intervention humaine deviennent un frein. Pour réduire la charge qui pèse sur les équipes et accélérer la réponse, nous lançons une suite d’agents IA spécialisés couvrant les principales missions des administrateurs réseau.
Disponibles dans Strata Cloud Manager, ces six Network Security Agents spécialisés et pilotés par IA sont entraînés en fonction du contexte de votre entreprise et de vos workflows opérationnels. De l’intégration et de la configuration à l’évaluation des menaces et au dépannage, ils automatisent les centaines de tâches courantes et répétitives qui mobilisent chaque jour les administrateurs. Et vous gardez le contrôle : pour chaque workflow, vous choisissez le niveau de supervision adapté à votre tolérance au risque – human-in-the-loop, human-on-the-loop ou human-out-of-the-loop.
Étendre la protection de la plateforme à toutes les périphéries
Sécuriser l’entreprise moderne suppose de déployer ces capacités pilotées par IA dans tous ses environnements, du cœur des datacenters aux sites industriels distants, et des applications d’IA personnalisées jusqu’au navigateur web.
Aujourd’hui, nous lançons PAN-OS Ceres 12.2 qui, en plus des innovations présentées ci-dessus, étend les capacités de notre plateforme dans cinq domaines supplémentaires :
- Sécurité quantique et solutions de confiance de nouvelle génération. Automatise la gestion du cycle de vie des certificats numériques et accélère la préparation à la cryptographie post-quantique, notamment grâce à un inventaire cryptographique couvrant la sécurité réseau, les terminaux, le SIEM et les intégrations de gestion des vulnérabilités, afin d’offrir une vue complète du niveau de préparation de l’entreprise.
- Hardware de 5e génération optimisé pour le ML. Les nouveaux pare-feu PA-Series hautes performances, dotés d’interfaces 400G, d’une capacité d’inspection des menaces de 300 Gbit/s et du clustering actif, lèvent les contraintes de capacité qui pèsent sur les datacenters à l’ère de l’IA. Ces pare-feu peuvent également atteindre un débit de 1,4 Tbit/s avec une latence de 5 microsecondes seulement, pour garantir des performances optimales.
- Défense modernisée des environnements OT et des infrastructures critiques. Des pare-feu 5G robustes PA-50R, spécialement conçus pour ces environnements, étendent la prévention des menaces en temps réel pilotée par IA aux réseaux OT distants opérant dans des conditions extrêmes, ainsi qu’aux infrastructures critiques.
- Sécurité de l’IA et des agents. Prisma AIRS est désormais proposé sous la forme d’un service cloud-native évolutif, spécialement conçu pour sécuriser les modèles d’IA, les applications et les workflows d’agents autonomes. Grâce à cette intégration, la plateforme sur laquelle nous avons développé CloudNGFW s’étend désormais à la sécurité de l’IA.
- Intégration du navigateur au pare-feu. Imaginez le navigateur comme une voie rapide sécurisée : il protège les utilisateurs tout en leur donnant les moyens de travailler pleinement. L’intégration de Prisma Browser à nos NGFW élimine la nécessité de déchiffrer le trafic sur le terminal, tout en assurant une protection complète de couche 7. Les menaces sont ainsi neutralisées de manière proactive avant même d’atteindre votre réseau. Pour les admins sécurité, les politiques sont entièrement unifiées du terminal au réseau, pour une gestion plus simple et automatisée.
La voie à suivre
Nous investissons massivement dans les innovations dont vous avez besoin pour contrer les menaces d’aujourd’hui – tout en préparant votre entreprise aux défis de demain.
Le passage à l’ère de l’IA de frontière exige une stratégie ambitieuse. Les organisations qui prendront l’avantage seront celles qui adopteront une architecture axée sur la prévention, à même de stopper les menaces bien avant qu’elles ne puissent être exploitées à des fins offensives. Avec PAN-OS Ceres 12.2, Palo Alto Networks donne aux défenseurs la vitesse, l’évolutivité et le socle technologique nécessaires pour reprendre l’avantage sur les adversaires d’aujourd’hui.
Déclarations prospectives
Ce blog contient des déclarations prospectives sur des risques, des incertitudes et des hypothèses, notamment des déclarations concernant les avantages, l’impact ou la performance, y compris potentiels, de nos produits et technologies (existants ou futurs). Les services ou fonctionnalités non disponibles au public (y compris ceux et celles non accessibles en disponibilité générale [GA]) mentionnés dans le présent communiqué, dans tout autre communiqué de presse ou dans toute autre annonce ne sont pas disponibles (ou ne sont pas accessibles en disponibilité générale) à la date de cette publication. Leur lancement peut à ce titre être retardé ou annulé. Les clients qui souhaitent acheter des applications Palo Alto Networks doivent prendre leur décision en fonction des services et des fonctionnalités en disponibilité générale au moment de leur achat.
Sources :
1 https://www.nokia.com/artificial-intelligence/explainer-network-traffic-is-fundamentally-changing-in-the-ai-supercycle/
2 Selon le Rapport DBIR (Data Breach Investigations Report) de Verizon, 2024